Probablemente usas una API de IA sin pensar que es una API. Puede estar dentro de tu ayuda al cliente, tu CRM, tu gestor documental, tu asistente de programación o tu plataforma de automatización. Pagas una cuota mensual, conectas una cuenta y sigues a lo tuyo.
Esa configuración es cómoda. Pero también crea una pequeña cadena de confianza: tu personal, tu proveedor de automatización, el proveedor del modelo y cada integración por medio. El 8 de septiembre de 2026, CISA, la NSA y el FBI publicaron un aviso conjunto que describe intentos a escala industrial de extraer capacidades de los modelos de IA frontera mediante un volumen enorme de peticiones a sus APIs. La campaña iba dirigida a los proveedores de modelos, no a negocios corrientes. Aun así, la lección sirve a una empresa pequeña: saber quién puede llamar a tus modelos, qué puede enviar y qué pasa cuando un proveedor o un conector falla.
Qué cambia el nuevo aviso para una pyme
El aviso no pide a una empresa de cinco personas que monte una operación de seguridad nacional. Sus recomendaciones inmediatas van dirigidas a los proveedores de IA: detectar prompts y cuentas poco habituales, modificar las respuestas ante un abuso sospechoso e intercambiar información entre proveedores y plataformas.
Aun así, los mismos patrones aparecen en entornos pequeños. Un login premium compartido esconde quién está usando una herramienta. Una plataforma de automatización reenvía datos por un conector que nunca has revisado. Una API key olvidada sigue activa después de que se marcha un proveedor externo. Un pico repentino de uso se convierte en una factura abultada antes de que nadie se dé cuenta.
Ninguno de esos problemas requiere un atacante sofisticado. Son fallos corrientes de propiedad y de acceso. Puedes empezar a arreglarlos este mismo mes.
Empieza por un inventario, no por un producto de seguridad
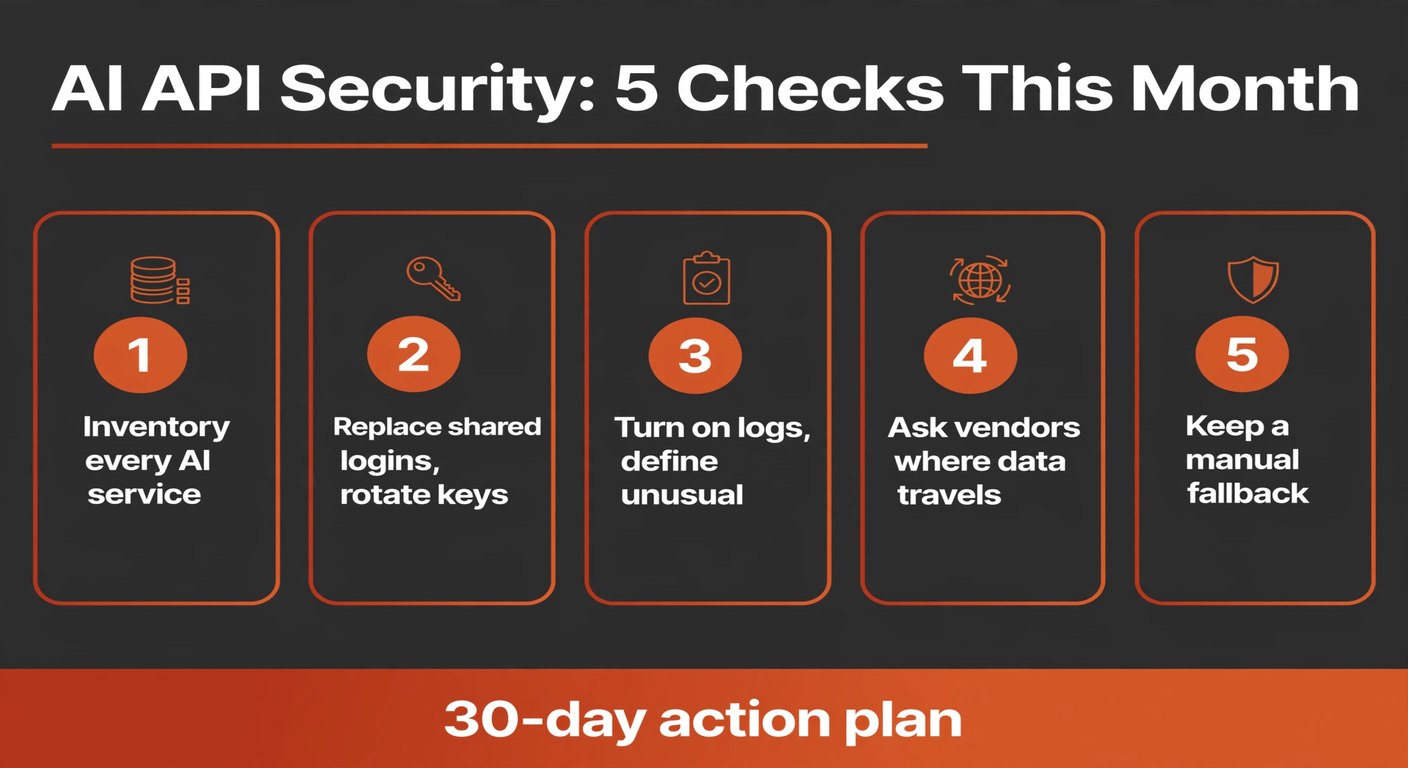
Abre una hoja de cálculo. Apunta todos los sitios donde tu empresa envía texto, archivos, imágenes, audio o datos de clientes a un servicio con IA. Incluye las herramientas que el personal compró con la tarjeta sin avisar a nadie. Pregunta también a tu contable, a quien lleva la operación y a quien gestiona la web por su lista.
Para cada conexión, anota cinco datos:
- la herramienta y la persona que la gestiona;
- el proveedor del modelo que hay detrás, si el proveedor lo indica;
- qué información entra y qué sale;
- qué cuenta, clave o conector la autentica;
- el proceso de emergencia si deja de funcionar.
No esperes a tener documentación perfecta. «Chatbot en la web, gestionado por Ana, recibe preguntas frecuentes públicas, proveedor desconocido» ya es más útil que dejar la fila en blanco. Marca lo que no sabes para seguirlo más tarde. La primera acción es hacer visibles las conexiones ocultas.
Sustituye los logins compartidos y pon orden en las API keys
Un login compartido sale barato hasta que algo falla. Entonces no puedes saber quién hizo una petición, quitar a una persona sin cambiar a todo el equipo ni demostrar qué pasó con un fichero de cliente.
Usa cuentas individuales allá donde el proveedor lo permita. En las conexiones por API, crea claves distintas para flujos distintos: una para la web, otra para extraer datos de facturas, otra para experimentos internos. Guarda las claves en el almacén de secretos de la plataforma de automatización o en tu gestor de contraseñas, no en una hoja de cálculo ni en un repositorio de código.
Durante la revisión, renueva las claves que se han copiado en el chat, el correo, los tickets o documentación antigua. Quita las claves de quien ya no trabaja en la empresa y de los experimentos que no usas. Pon límites de gasto y alertas cuando el proveedor los ofrezca. Un límite no es un sistema de seguridad, pero convierte una brecha silenciosa en un problema visible.
Haz esto primero: coge la conexión que maneja los datos más sensibles y renueva su credencial hoy. No hace falta rediseñar todos los flujos antes de hacer uno importante más seguro.
Activa los registros y define qué es «poco habitual»
Los registros no son solo para quienes programan. Responden preguntas de negocio básicas: qué flujo se ejecutó, cuándo, con qué cuenta, cuántas peticiones hizo y si el volumen cambió.
Activa los registros de uso y de auditoría del proveedor y comprueba si tu plataforma de automatización guarda su propio historial de ejecución. Guarda el registro mínimo útil sin copiar el contenido de cada conversación con clientes en una base de datos nueva. Para muchas pymes, con marcas de tiempo, identificadores de cuenta, nombres de flujo, número de peticiones, tasa de errores y gasto basta para una primera pasada.
Marca una línea base sencilla para cada flujo. Un asistente de soporte puede ejecutarse 200 veces a la semana. Un extractor de documentos puede ejecutarse tras cada factura subida. Si alguno de los dos hace de repente miles de llamadas, páusalo e indaga antes de subir el presupuesto.
El aviso de CISA describe atacantes que reparten las peticiones entre proveedores y rutas para esquivar un único punto de detección. Tu respuesta es más simple: compara la factura del proveedor, los registros de automatización y el evento de negocio que debería haber disparado el flujo. Si esas tres historias no cuadran, para y mira más de cerca.
Pregunta a los proveedores por dónde viajan tus datos
«Usamos IA» no es una descripción suficiente del flujo de datos. Pregunta al proveedor qué proveedores de modelos y qué subencargados del tratamiento reciben tu contenido, si usan los prompts para entrenar modelos, cuánto tiempo guardan las entradas y las salidas y qué región procesa la petición. Pregunta qué pasa si el proveedor cambia de modelo.
Igual no obtienes todas las respuestas. Eso también es información. Para una FAQ pública de bajo riesgo, una respuesta poco clara puede ser aceptable. Para nóminas, contratos de clientes, datos de salud, código fuente o tarifas de precios, debería hacerte parar o cambiar el diseño.
No envíes más datos de los que la tarea necesita. Un flujo de documentos que extrae una fecha de vencimiento puede que no necesite todo el historial del cliente. Anonimizar o eliminar lo sensible antes de la llamada a la API suele salir más barato que intentar reparar una exposición después.
Ten un plan de emergencia manual antes de automatizar más
Un flujo de IA no está listo si nadie sabe hacer el trabajo cuando falla. Escribe un plan de emergencia breve para cada conexión importante: quién lo para, dónde vive la cola de trabajo, cómo se avisa a los clientes de los retrasos y cómo repones el servicio.
Prueba el plan una vez. Desactiva un flujo no crítico durante quince minutos y que alguien procese un elemento a mano. Encontrarás la contraseña que falta, la aprobación que no estaba documentada o el paso imposible de la hoja de cálculo mientras la cosa aún no va en serio.
Esto también responde al recambio de modelos o de proveedores. No hace falta predecir quién ganará. Mantén tus datos de entrada estructurados, evita grabar las peculiaridades de un modelo en cada proceso y conserva una vía humana para las decisiones importantes.
Tu plan de acción de 30 días
Que la primera pasada sea pequeña para poder terminarla:
- Días 1–5: inventario de herramientas de IA, responsables, tipos de datos, claves y proveedores.
- Días 6–10: quita el acceso compartido, renueva las claves de mayor riesgo y pon alertas de gasto.
- Días 11–15: activa los registros de uso y de auditoría; anota una semana normal de cada flujo importante.
- Días 16–22: pregunta a los proveedores por la retención, los subencargados del tratamiento, el uso para entrenar y la notificación de incidentes.
- Días 23–30: prueba un plan de emergencia manual y apunta quién puede parar cada flujo.
Al final, deberías poder responder tres preguntas sin rebuscar en correos antiguos: qué conexiones de IA tenemos, qué puede ver cada una y quién las apaga.
Preguntas frecuentes
¿Tengo que dejar de usar APIs de IA?
No. El aviso describe abusos a una escala muy por encima del uso normal de una pyme. Es un motivo para gestionar el acceso y el uso, no para abandonar herramientas útiles.
¿Es más segura una suscripción mensual de IA que una API?
No necesariamente. Una suscripción también puede tener credenciales compartidas, retención de datos poco clara o una baja poco controlada. Revisa la cuenta, los permisos y las condiciones del proveedor en cualquier caso.
¿Qué hago si un proveedor no explica quiénes son sus subencargados del tratamiento?
Limita los datos que envías a ese servicio, úsalo solo para trabajos de bajo riesgo o elige un proveedor que te dé información suficiente para decidir con responsabilidad. No metas datos sensibles en una caja negra solo porque el flujo sea cómodo.
¿Cuál es la única comprobación que debería hacer hoy?
Busca la conexión de IA más valiosa, identifica a su responsable, renueva su credencial si se ha compartido y activa las alertas de uso. Ese es un buen comienzo, aunque el resto del inventario llegue la semana que viene.
¿Quieres que otro par de ojos revise un flujo de IA?
En BigLobster ayudamos a los equipos pequeños a mapear automatizaciones prácticas, definir dónde debe estar la aprobación humana y dejar un plan de emergencia dentro del proceso, en vez de pegártelo después de un fallo.
Habla de tu flujo con nosotros